Samopropagujący się atak na Microsoft Word – prompt injection w CopilotBadacz Håkon Måløy odkrył podatność w Microsoft Copilot dla Worda – polegała ona na przemycaniu ukrytych instrukcji w dokumentach wykorzystywanych jako źródła dla Copilota. Instrukcje te mogły powodować modyfikowanie innych tworzonych lub edytowanych dokumentów, a w efekcie umieszczanie także w ich treści złośliwych instrukcji. Finalnie “atakowany” dokument stawał się kolejnym...#WBiegu #Ai #Copilot #Llm #PromptInjection #Wordhttps://sekurak.pl/samopropagujacy-sie-atak-na-microsoft-word-prompt-injection-w-copilot/
Related
----------------🎯 AI: ARTEX and AI-enabled penetration testing frameworks===================Cisco Talos reports in-the-w...
----------------🎯 AI: ARTEX and AI-enabled penetration testing frameworks===================Cisco Talos reports in-the-wild use of AI-enabled penetration testing frameworks, includ...
Please, devs, stop subjecting your users to #AI-generated readmes. They SUCK. They are useless, are awful to read and si...
Please, devs, stop subjecting your users to #AI-generated readmes. They SUCK. They are useless, are awful to read and signal a lack of effort and care that I can only assume extend...
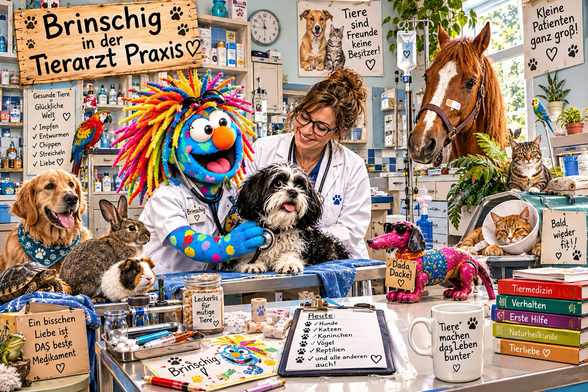
WimmelbildA Brinschig WorldAt the vet‘s (2nd)Meister Jeder, Dadaist und Brinschigmacher 11/26#dada #Brinschig #Puppet #K...
WimmelbildA Brinschig WorldAt the vet‘s (2nd)Meister Jeder, Dadaist und Brinschigmacher 11/26#dada #Brinschig #Puppet #Klappmaul #AI